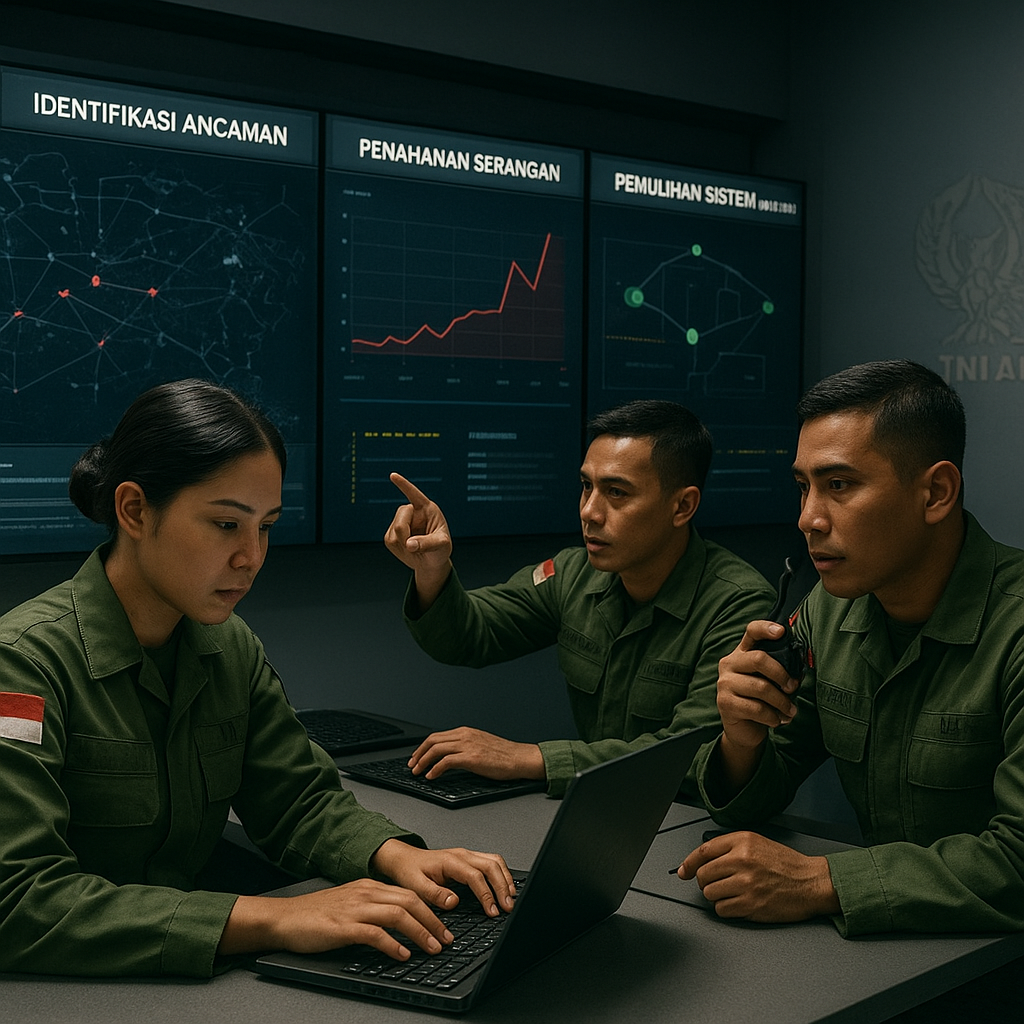
Dalam simulasi perang siber yang digelar Direktorat Pembinaan Informatika TNI AD, skenario yang diangkat bukan sekadar uji teknis, melainkan pertahanan jaringan komando militer. Tim pertahanan siber dibebankan tugas melindungi tiga aset kritis: sistem data personel, logistik, dan komunikasi taktis. Latihan ini dirancang mengikuti tiga tahapan utama—identifikasi ancaman, penahanan serangan, dan pemulihan sistem—sebuah siklus yang meniru bagaimana serangan siber nyata bergulir di medan perang modern.
Tahap Identifikasi: Membaca Pola Serangan Sebelum Menyebar
Tahap pertama adalah identifikasi ancaman. Pada fase ini, tim memasang sensor pada titik-titik kritis jaringan dan menganalisis lalu lintas data secara real-time. Sistem deteksi intrusi (IDS) digunakan untuk menangkap pola serangan phishing dan malware yang dikirim melalui email. Setiap aktivitas mencurigakan langsung dilaporkan ke pusat operasi keamanan (SOC) untuk dianalisis lebih lanjut. Di sinilah peran analis taktis diuji: mereka harus membedakan antara lalu lintas normal dan sinyal permusuhan.
Secara instruksional, tahap identifikasi ini dapat dipecah menjadi beberapa langkah kunci:
- Pemasangan sensor di segmen jaringan yang memiliki nilai strategis tinggi.
- Monitoring lalu lintas data untuk mendeteksi anomali komunikasi.
- Analisis email dan lampiran untuk menemukan indikator phishing.
- Pelaporan dan klasifikasi insiden ke pusat operasi keamanan.
Penahanan dan Pemulihan: Menerapkan Disiplin Zero Trust
Setelah ancaman teridentifikasi, langkah berikutnya adalah penahanan. Tim melakukan isolasi segmen jaringan yang terinfeksi agar serangan tidak menyebar ke sistem lain. Ini adalah manuver defensif yang krusial—analog dengan memotong jalur logistik musuh di medan darat. Tanpa isolasi yang cepat, malware berpotensi berpindah dari sistem komunikasi taktis ke database personel.
Fase pemulihan kemudian berjalan dengan protokol yang ketat: pembersihan malware, pemulihan data dari cadangan, dan penguatan konfigurasi firewall. Namun yang lebih penting, personel dilatih untuk mematuhi protokol zero trust—setiap akses ke sistem harus diverifikasi ulang, tidak ada yang dipercaya secara otomatis. Di akhir simulasi, audit log dilakukan untuk mengevaluasi efektivitas respons tim dan mencari celah yang masih terbuka.
Simulasi ini menegaskan bahwa pertahanan jaringan militer tidak lagi bisa bergantung pada perimeter statis. Dalam perang siber, musuh dapat berada di dalam sistem sendiri. Pendekatan zero trust memaksa setiap pengguna dan perangkat membuktikan identitasnya setiap kali mengakses data sensitif. Pelajaran taktis yang bisa ditarik: kecepatan isolasi, ketelitian identifikasi, dan disiplin pemulihan adalah tiga pilar yang menentukan kelangsungan komando di era perang multi-dimensi.