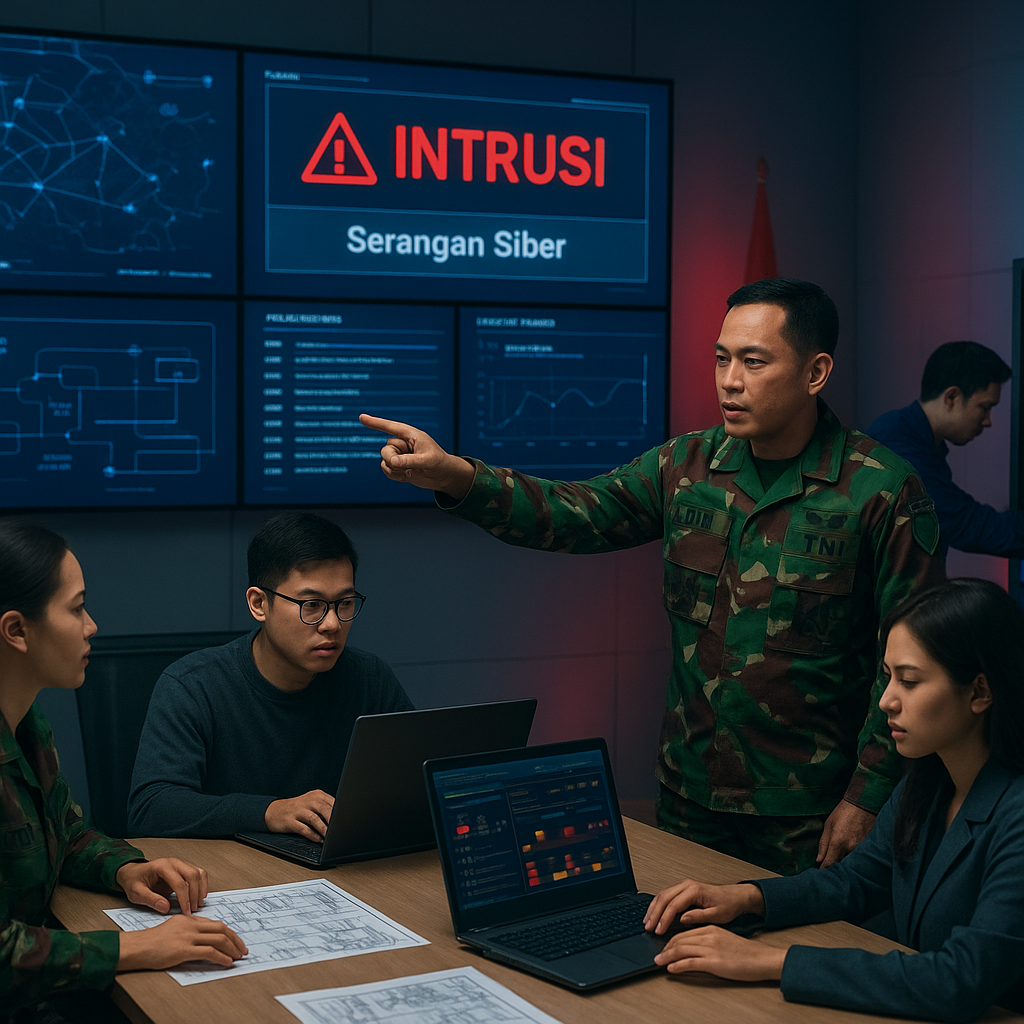
Dalam skenario simulasi siber berskala nasional, Badan Siber dan Sandi TNI menggelar latihan yang dirancang untuk menguji ketahanan infrastruktur pertahanan terhadap serangan terkoordinasi. Latihan ini mengadopsi konsep cyber defense modern dengan pendekatan prosedural yang ketat, dimulai dari fase deteksi. Security Operations Center (SOC) mencurigai anomali pada pola lalu lintas jaringan, seperti multiple failed login attempts pada sistem komando dan kendali. Indikator ini langsung memicu tim analis untuk melakukan triage menggunakan Security Information and Event Management (SIEM) system. Identifikasi indikator kompromi (IOCs) dilakukan secara cepat dan terarah, menandakan bahwa prosedur incident response telah berjalan sesuai standar operasional yang ketat.
Fase Deteksi dan Triage: Mengawali Prosedur Incident Response
Langkah awal dalam simulasi siber ini adalah deteksi anomali yang kemudian dikonfirmasi melalui SIEM. Tim SOC langsung mengaktifkan playbook khusus untuk mengidentifikasi attack vector dan persistence mechanism. Proses triage meliputi:
- Verifikasi alarm melalui analisis korelasi log dari berbagai sumber jaringan
- Pengelompokan indikator berdasarkan tingkat keparahan (severity level)
- Penentuan prioritas pada segmen infrastruktur kritis, seperti sistem komando dan kendali
Setelah serangan terkonfirmasi, fase containment segera diaktifkan untuk membatasi pergerakan lateral penyerang. Prosedur network security diterapkan melalui network segmentation dan penerapan firewall rules yang dirancang untuk memblokir traffic mencurigakan. Langkah ini krusial untuk mengisolasi segmen yang terkompromikan agar serangan tidak menyebar ke sistem vital lainnya.
Prosedur Penanganan dan Eradikasi: Isolasi, Forensik, dan Pemulihan
Fase berikutnya adalah digital forensics dan eradication. Tim melakukan memory capture pada sistem yang terinfeksi serta network packet analysis untuk menentukan attack vector dan persistence mechanism. Semua tindakan mengacu pada Incident Response Plan yang terdokumentasi, termasuk playbook khusus untuk skenario ransomware, data exfiltration, dan DDoS. Proses ini melibatkan langkah-langkah terstruktur:
- Network Segmentation: Membagi jaringan untuk membatasi pergerakan lateral penyerang
- Memory Capture: Mengamankan bukti digital sebelum sistem dimatikan atau dipulihkan
- Packet Analysis: Mengidentifikasi pola komunikasi jahat dan command-and-control channel
- Playbook Respons: Panduan bertindak spesifik untuk setiap jenis serangan
Setelah eradikasi, tim teknis melakukan system restoration dari secure backups, patching vulnerabilities, dan re-imaging of compromised machines. Seluruh simulasi siber ini diuji secara berulang oleh red team untuk mengukur ketangguhan sistem. Kolaborasi antara TNI, Badan Siber dan Sandi Negara (BSSN), serta sektor swasta menjadi kunci dalam integrated cyber defense framework. Fase akhir recovery meliputi validation of system integrity, change of all credentials, dan implementation of enhanced monitoring.
Pelajaran taktis yang dapat dipetik dari simulasi ini adalah pentingnya prosedur incident response yang terukur dan terkoordinasi. Setiap langkah—dari deteksi hingga pemulihan—harus dijalankan secara berurutan tanpa celah. Kolaborasi lintas lembaga dan penerapan cyber defense modern melalui network segmentation serta forensic analysis menjadi fondasi utama dalam menghadapi ancaman siber nyata terhadap infrastruktur pertahanan.