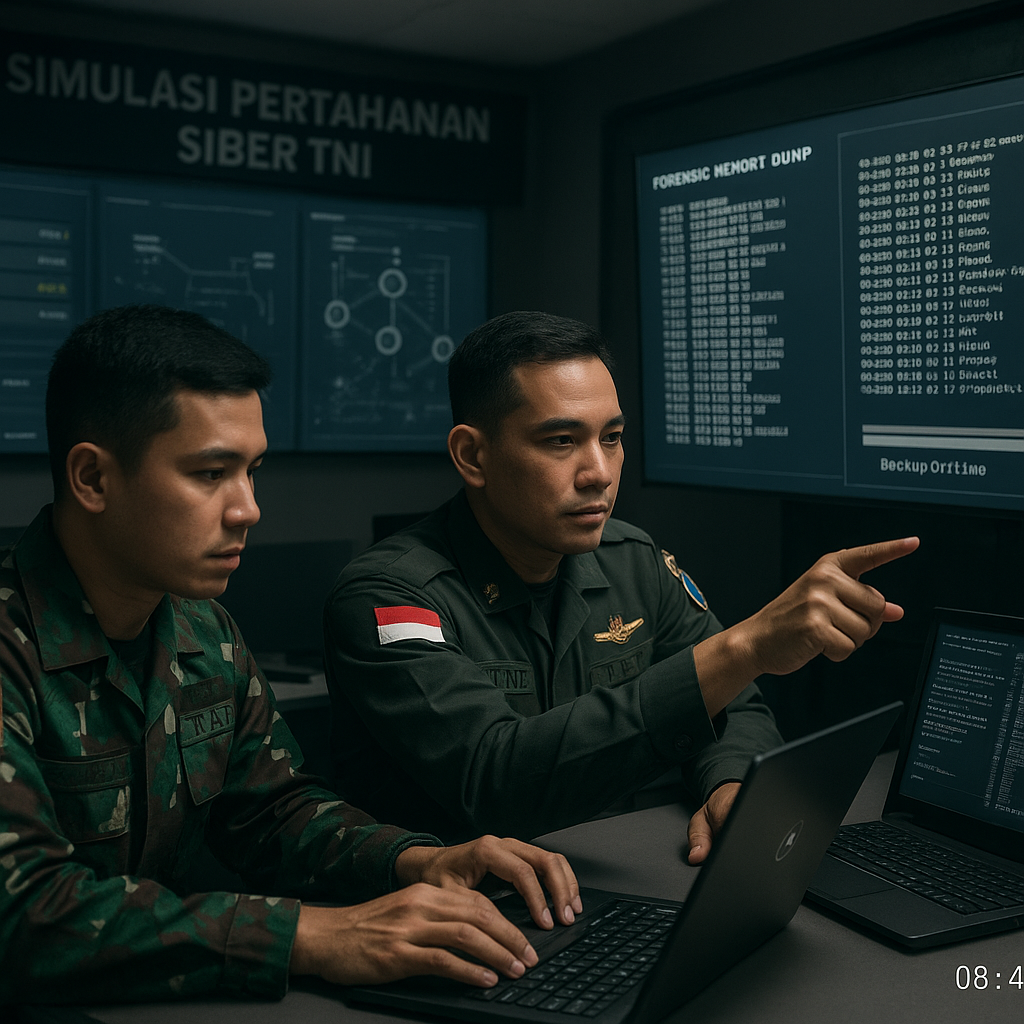
Pusat Sandi TNI baru saja menggelar simulasi pertahanan siber dengan skenario serangan ransomware yang menyasar server data taktis. Simulasi yang berlangsung di Jakarta ini dirancang untuk menguji ketahanan jaringan komando terhadap ancaman yang dapat melumpuhkan sistem komunikasi militer. Dalam artikel ini, kita akan membedah secara instruksional setiap tahapan prosedur yang dijalankan, mulai dari deteksi hingga pemulihan, sehingga para penggemar militer dapat memahami pola respons insiden yang sistematis.
Tahap Deteksi dan Isolasi: Prosedur Awal yang Sistematis
Langkah pertama dalam simulasi ini adalah deteksi dini menggunakan perangkat lunak SIEM berbasis kecerdasan buatan. Sistem tersebut berhasil mengidentifikasi anomali traffic yang mengarah ke port 445 pada protokol SMB—sebuah jalur yang sering menjadi sasaran ransomware. Setelah indikasi serangan terdeteksi, tim pertama segera melakukan isolasi segmen jaringan dengan memutus koneksi switch pada VLAN khusus. Prosedur ini penting untuk membatasi pergerakan lateral penyerang dan mencegah penyebaran malware ke segmen lainnya. Berikut adalah rincian prosedur yang dijalankan:
- Deteksi menggunakan SIEM AI yang memonitor anomali port 445 SMB.
- Isolasi segmen dengan memutus koneksi switch pada VLAN khusus.
- Pembatasan akses untuk menghentikan pergerakan lateral penyerang.
Setelah isolasi berhasil dilakukan, tim memasuki prosedur forensik digital. Teknik yang digunakan adalah memory dump pada server yang terkena dampak. Langkah ini bertujuan untuk menangkap data volatile dari memori sistem, yang dapat mengungkap jenis ransomware yang menyerang. Dalam skenario simulasi ini, hasil analisis menunjukkan bahwa varian ransomware yang digunakan adalah Xorist, sebuah jenis malware yang dikenal dengan kemampuan enkripsinya yang agresif. Identifikasi varian ini menjadi kunci untuk menentukan langkah pemulihan yang tepat.
Pemulihan Data dan Penguatan Sistem: Menuju Ketahanan Optimal
Setelah proses forensik selesai, tim pemulihan mengambil tindakan dengan memulihkan data dari backup offline yang telah diamankan menggunakan full disk encryption. Backup offline ini merupakan benteng terakhir dalam menghadapi serangan ransomware, karena tidak terhubung dengan jaringan utama sehingga tidak ikut terenkripsi. Proses pemulihan dilakukan secara bertahap untuk memastikan integritas data taktis yang tersimpan. Selanjutnya, tahap hardening sistem dilakukan dengan mengubah kebijakan login menjadi two-factor authentication (TFA) menggunakan token fisik. Selain itu, signature antivirus diperbarui secara berkala untuk menangkal varian terbaru.
Simulasi ini berakhir dengan waktu respons insiden selama 47 menit, masih di bawah ambang batas 60 menit yang ditetapkan dalam doktrin TNI. Capaian ini menunjukkan bahwa prosedur yang diuji berjalan efektif dan efisien. Namun, yang lebih penting adalah penekanan pada praktik cyber hygiene dalam keseharian operasional. Personel diingatkan untuk tidak pernah menggunakan password default dan selalu melakukan patch secara terjadwal. Pelajaran taktis yang dapat dipetik: kecepatan deteksi dan isolasi adalah kunci utama dalam membatasi dampak serangan ransomware, sementara backup offline yang terenkripsi menjadi jaring pengaman terakhir yang wajib dimiliki setiap jaringan komando militer.