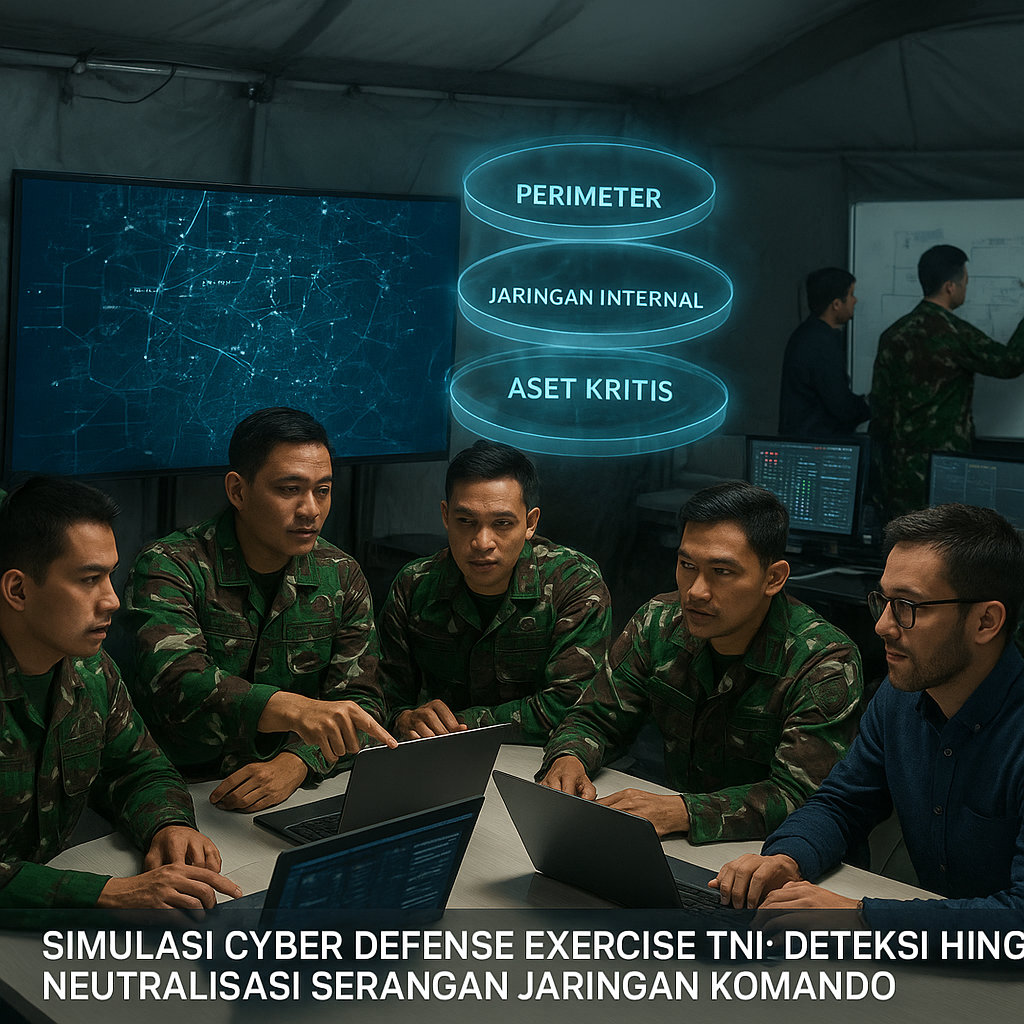
Gelaran Cyber Defense Exercise (CDX) yang diselenggarakan Satuan Siber TNI kali ini menguji ketangguhan pertahanan terhadap skenario serangan langsung ke jaringan komando dan kendali (C2). Alih-alih sekadar simulasi teknis, latihan ini mengadopsi konsep defense-in-depth dengan tiga garis pertahanan berlapis. Setiap lapisan memiliki prosedur deteksi, isolasi, dan netralisasi yang terstruktur — dari perimeter hingga aset kritis — sehingga personel siber dapat memahami secara detail langkah-langkah taktis dalam menghadapi ancaman siber yang semakin kompleks.
Lapis 1: Pertahanan Perimeter — Deteksi Anomali dan Isolasi Segmen
Pada lapisan pertama, Blue Team (tim pertahanan) bertugas memonitor firewall dan IDS/IPS (Intrusion Detection/Prevention System) untuk mendeteksi anomali traffic seperti port scanning atau percobaan DDoS. Prosedur standar yang diterapkan meliputi beberapa langkah berikut:
- Alert Triage — mengklasifikasikan ancaman berdasarkan tingkat keparahan (kritis, tinggi, sedang, rendah).
- Isolasi Segmen Jaringan — segera memisahkan segmen yang terindikasi terkontaminasi dari jaringan komando utama untuk mencegah penyebaran serangan.
Setelah isolasi, tim melakukan analisis forensik awal untuk menentukan initial vector serangan. Teknik ini memastikan setiap celah di perimeter dapat segera ditutup sebelum Red Team bergerak ke lapisan berikutnya. Langkah ini menjadi pertahanan pertama dalam cyber defense exercise ini.
Lapis 2-3: Pertahanan Jaringan Internal dan Proteksi Aset Kritis
Jika Red Team berhasil menembus perimeter, Blue Team beralih ke Internal Network Defense menggunakan Endpoint Detection and Response (EDR) pada workstation dan server kritikal. Prosedur incident response yang dijalankan disebut playbook tiga langkah:
- Contain — mengisolasi host yang terinfeksi dari jaringan internal.
- Eradicate — menghapus malware, persistence, dan jejak serangan lainnya.
- Recover — mengembalikan sistem dari clean backup untuk memastikan integritas data.
Pada lapisan ketiga, fokus perlindungan diarahkan ke aset kritis seperti data link komunikasi pasukan, sistem fire direction artileri, dan database intelijen. Teknik yang diterapkan meliputi network segmentation mikro, application whitelisting, dan continuous monitoring log. Simulasi ini juga melatih kemampuan digital forensics untuk mengidentifikasi titik masuk dan alat yang digunakan penyerang. Skenario lanjutan mencakup serangan supply chain (pembaruan perangkat lunak yang disusupi) dan insider threat — keduanya menjadi ujian bagi ketahanan jaringan komando TNI.
Pelajaran taktis dari latihan ini adalah bahwa pertahanan siber tidak bisa hanya mengandalkan satu lapisan. Defense-in-depth memaksa penyerang untuk melalui beberapa hambatan, memperlambat laju serangan, dan memberi waktu bagi tim pertahanan untuk bereaksi. Setelah CDX, after-action review dilakukan untuk memperbaiki Tactics, Techniques, and Procedures (TTPs) pertahanan siber TNI, memastikan setiap celah yang terbuka pada cyber defense exercise ini dapat ditutup sebelum menghadapi ancaman nyata. Bagi pengamat militer, latihan ini menegaskan bahwa penguasaan prosedur deteksi-isolasi-netralisasi pada setiap lapisan adalah kunci menjaga keutuhan jaringan komando saat perang siber berlangsung.