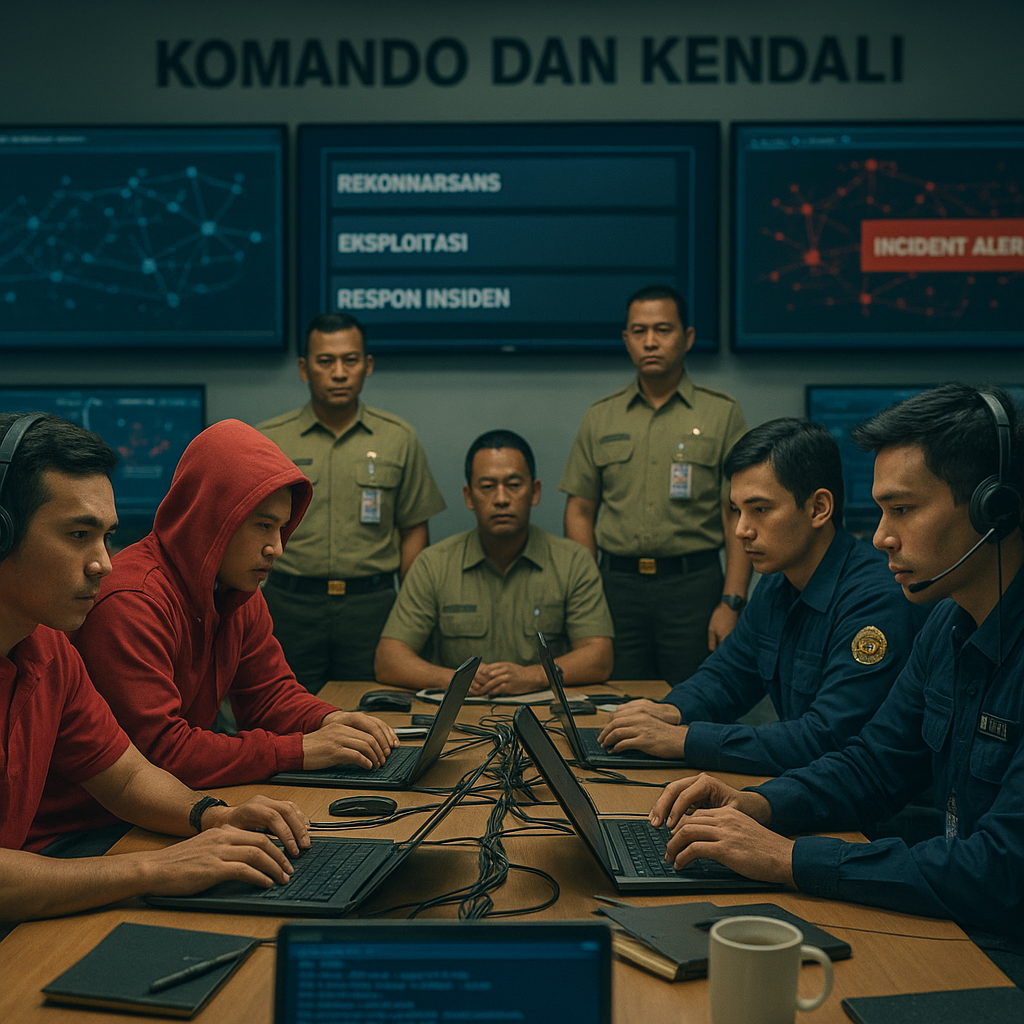
Dalam Cyber Exercise pertama yang digelar Pusat Siber TNI, konfrontasi langsung antara Red Team dan Blue Team menjadi ajang uji ketahanan jaringan Command and Control (C2). Skenario dimulai dengan fase Reconnaissance, di mana Red Team melakukan scanning untuk mengidentifikasi vulnerability pada sistem komunikasi TNI, dilengkapi teknik social engineering phishing dan OSINT gathering. Tim pertahanan, Blue Team, segera meningkatkan monitoring melalui SIEM (Security Information and Event Management) dan mengaktifkan honey pot untuk mengelabui penyerang. Langkah ini merupakan bagian dari strategi Network Defence yang menekankan deteksi dini dan pengintaian balik—prinsip dasar dalam perang siber modern untuk melindungi C2 Protection.
Fase Pertempuran Siber: Dari Reconnaissance hingga Exploitation
Setelah fase pengintaian, Red Team memasuki tahap Exploitation dengan mengeksploitasi vulnerability yang ditemukan untuk mendapatkan initial foothold di dalam jaringan. Mereka kemudian melakukan lateral movement untuk memperluas akses ke segmen-segmen kritis jaringan C2. Dalam skenario ini, Blue Team harus menerapkan prinsip defence in depth dengan membagi pertahanan berlapis:
- Pertahanan perimeter: firewall dan sistem deteksi intrusi (IDS) yang menyaring lalu lintas mencurigakan.
- Pertahanan internal: segmentasi jaringan yang ketat dan kontrol akses berbasis peran (RBAC) untuk membatasi pergerakan musuh.
- Pertahanan endpoint: agen keamanan pada setiap perangkat yang memonitor aktivitas anomali.
Setiap lapisan dirancang untuk memperlambat atau menghentikan laju Red Team, memberi waktu bagi Blue Team untuk merespon secara taktis. Latihan ini menegaskan bahwa dalam Cyber Exercise, kemampuan bertahan bukan hanya soal teknologi, melainkan juga koordinasi prosedur dan pemahaman skema serangan lawan.
Prosedur Tanggap Insiden: Langkah Taktis Blue Team
Ketika serangan berhasil menembus pertahanan awal, Blue Team menjalankan prosedur Incident Response yang terstruktur dalam empat tahap utama:
- Detection and Analysis: Menggunakan alat forensik digital untuk mengidentifikasi sumber dan dampak serangan, serta memetakan vektor yang digunakan Red Team.
- Containment: Mengisolasi segmen jaringan yang terinfeksi dengan menerapkan network segmentation dan mematikan akses sementara untuk mencegah lateral movement.
- Eradication: Menghapus malware, menutup backdoor, dan memperbaiki vulnerability yang dieksploitasi, termasuk melakukan patching sistem.
- Recovery: Mengembalikan sistem dari clean backup yang telah diverifikasi, serta memastikan integritas data dan ketersediaan jaringan C2 kembali normal.
Selain itu, Blue Team juga diuji dalam menjaga availability jaringan C2 saat menghadapi serangan DDoS simulasi. Mereka menerapkan load balancing untuk mendistribusikan lalu lintas secara merata dan traffic filtering untuk memblokir paket berbahaya. Latihan ini menyoroti bahwa Network Defence yang efektif tidak hanya bergantung pada deteksi, tetapi juga pada ketahanan infrastruktur terhadap serangan yang bertujuan melumpuhkan komunikasi komando.
Pelajaran taktis yang dapat dipetik dari Cyber Exercise ini adalah pentingnya prinsip defence in depth dan continuous monitoring dalam peperangan siber modern. Blue Team harus mampu beradaptasi dengan cepat terhadap taktik Red Team yang terus berevolusi, sementara C2 Protection membutuhkan perpaduan antara teknologi canggih, prosedur tanggap insiden yang terlatih, dan koordinasi antarunit. Latihan ini membuktikan bahwa pertahanan siber bukan sekadar tembok digital, melainkan sebuah proses dinamis yang menuntut kewaspadaan dan kesiapan setiap saat.