Markas Besar TNI secara resmi meluncurkan doktrin baru pertahanan siber pada 4 Oktober 2026, menandai pergeseran fundamental dari pendekatan reaktif menjadi prosedur proaktif. Doktrin ini dirancang khusus untuk menghadapi serangan terkoordinasi yang makin canggih dan terstruktur, baik dari aktor negara maupun non-negara. Dalam praktiknya, unit siber TNI tidak lagi menunggu serangan terjadi, tetapi secara aktif mendeteksi, mengisolasi, dan membalas dengan presisi. Berikut adalah rincian prosedur yang diatur dalam doktrin tersebut—dimulai dari fase awal hingga serangan balik terkendali.
Fase Deteksi Dini: Threat Intelligence Terintegrasi
Prosedur pertama yang diwajibkan adalah deteksi dini melalui sistem threat intelligence yang terintegrasi dengan Badan Siber dan Sandi Negara (BSSN). Setiap unit siber TNI harus menjalankan sistem ini secara real-time untuk memantau lalu lintas jaringan. Langkah-langkah dalam fase ini meliputi:
- Pemantauan anomali pada segmen jaringan kritis menggunakan algoritma machine learning yang diperbarui setiap 24 jam.
- Integrasi data dengan BSSN untuk mempercepat pengenalan pola serangan yang sudah diketahui.
- Verifikasi silang antara log aktivitas internal dan laporan intelijen siber dari mitra internasional.
Jika terdeteksi anomali yang mengindikasikan serangan terkoordinasi, prosedur segera beralih ke tahap kedua. Prioritas utama adalah memastikan bahwa serangan tidak menyebar ke segmen inti sebelum tindakan isolasi dilakukan. Sistem threat intelligence ini bekerja seperti radar dalam operasi militer konvensional—memberikan gambaran situasi yang jelas sehingga komandan dapat mengambil keputusan cepat dan tepat.
Isolasi dan Serangan Balik: Prosedur Proaktif
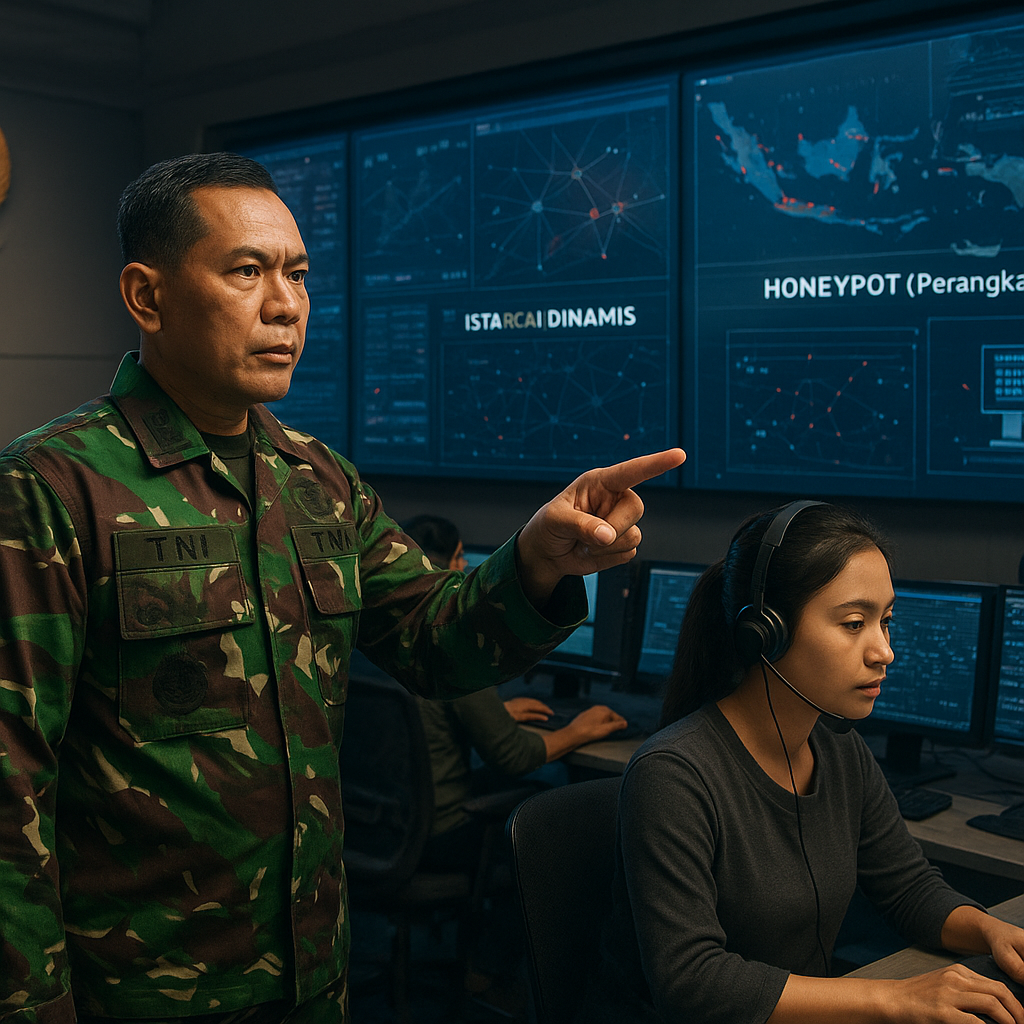
Setelah anomali terkonfirmasi, langkah pertama adalah isolasi segmen jaringan yang terinfeksi menggunakan firewall dinamis. Firewall ini dirancang untuk secara otomatis memutus koneksi tanpa mengganggu sistem lain yang masih aman. Selanjutnya, tim siber TNI melaksanakan counter-intrusion dengan mengirimkan paket data palsu ke alamat IP penyerang—paket ini mengandung informasi menyesatkan sehingga penyerang kehilangan jejak target. Tahap akhir adalah serangan balik terkendali melalui honeypot. Prosedur ini diatur secara rinci:
- Honeypot disimulasikan sebagai sistem yang rentan untuk menarik perhatian penyerang.
- Setelah penyerang masuk ke honeypot, seluruh aktivitasnya direkam untuk analisis lebih lanjut.
- Serangan balik hanya dilakukan jika sumber serangan telah teridentifikasi secara positif untuk menghindari kesalahan target.
Doktrin ini juga menekankan koordinasi antara militer dan lembaga sipil, khususnya BSSN dan Kementerian Komunikasi dan Digital, guna memastikan respons hukum dan teknis berjalan selaras. Latihan simulasi serangan setiap triwulan menjadi agenda rutin untuk menguji kesiapan prosedur.
Pelajaran taktis yang dapat dipetik dari doktrin ini adalah perubahan fundamental dalam pertahanan siber TNI: dari defensif pasif menjadi ofensif terukur. Dengan menerapkan prosedur proaktif, unit siber tidak hanya menunggu serangan, tetapi secara sistematis mempersempit ruang gerak lawan. Kecepatan deteksi, isolasi presisi, dan serangan balik yang terkendali menjadi kunci untuk mengatasi serangan terkoordinasi yang sulit diprediksi. Doktrin ini mengajarkan bahwa dalam pertempuran domain siber, inisiatif adalah segalanya—siapa yang bergerak lebih dulu dengan rencana matang akan mendominasi medan tempur.